2026年11月2日現在、アサヒグループホールディングスを襲ったサイバー攻撃は、事業面では大きな復旧段階を終えています。受注・出荷システムは2025年12月に再開し、配送リードタイムも2026年2月までに通常化しました。一方、個人情報については2026年7月17日に漏えいのおそれがある対象範囲が見直され、対象は約228万9,000件に拡大しています。
今回の事件は、単なるシステム障害ではありません。2025年9月29日のランサムウェア攻撃によって、国内グループ会社の受注・出荷や顧客対応が停止し、従業員や取引先関係者の個人情報にも影響が及びました。侵入経路、実際に漏えいが確認された情報、漏えいのおそれがある情報、物流の復旧状況、ゼロトラストを含む再発防止策を、アサヒグループの公式発表を中心に整理します。
【2026年最新】アサヒのサイバー攻撃は現在どうなった?復旧状況を整理
最初に押さえておきたいのは、2026年現在、攻撃によって停止した受注・出荷業務と、個人情報の調査・管理問題は別々の段階にあるという点です。
アサヒグループホールディングスの2026年2月18日付発表によると、受注・出荷に関するシステムは段階的に復旧し、物流業務全体も正常化しました。ただし、個人情報の漏えいのおそれについては、その後も追加調査が続いています。
受注・出荷業務はいつ正常化したのか受注・出荷システムの再開時期は、グループ会社によって異なります。
- アサヒグループ食品:2025年12月2日から電子受発注システムによる受注を再開。
- アサヒビール:2025年12月3日から電子受発注システムによる受注を再開。
- アサヒ飲料:2025年12月3日から電子受発注システムによる受注を再開。
システム停止中は、商品供給を維持するため、手作業による受注・出荷対応が続けられていました。
その後も配送リードタイムには制限が残っていましたが、2026年2月までに通常化。アサヒグループは公式発表で、物流業務全体が正常化したと説明しています。
物流正常化と全商品の完全復旧は同じではない注意したいのは、物流業務全体の正常化と、すべての商品が攻撃前と同じ状態で供給されていることは必ずしも同義ではない点です。
同社が公表した2025年12月時点の取り扱い品目数は、アサヒビール107品目、アサヒ飲料350品目、アサヒグループ食品944品目でした。それぞれの売上構成比は83%、95%、98%です。
同社は取り扱い品目を順次拡大する方針も示していました。したがって、2026年2月の物流正常化は重要な節目ですが、個々の商品や販売チャネルの供給状況まで一律に判断するべきではありません。
また、2025年10~12月の累計売上金額前年比について、同社資料ではアサヒビールが8割台前半、アサヒ飲料が7割程度、アサヒグループ食品が9割程度と示されています。システム障害が事業活動に及ぼした影響の大きさを示す数字です。
2026年11月時点の要点は、物流の復旧は進んだ一方、個人情報の問題は別途確認と対応が続くということです。
【発生経緯】2025年9月のランサムウェア攻撃はどのように起きた?
今回のサイバー攻撃が発生したのは、2025年9月29日です。
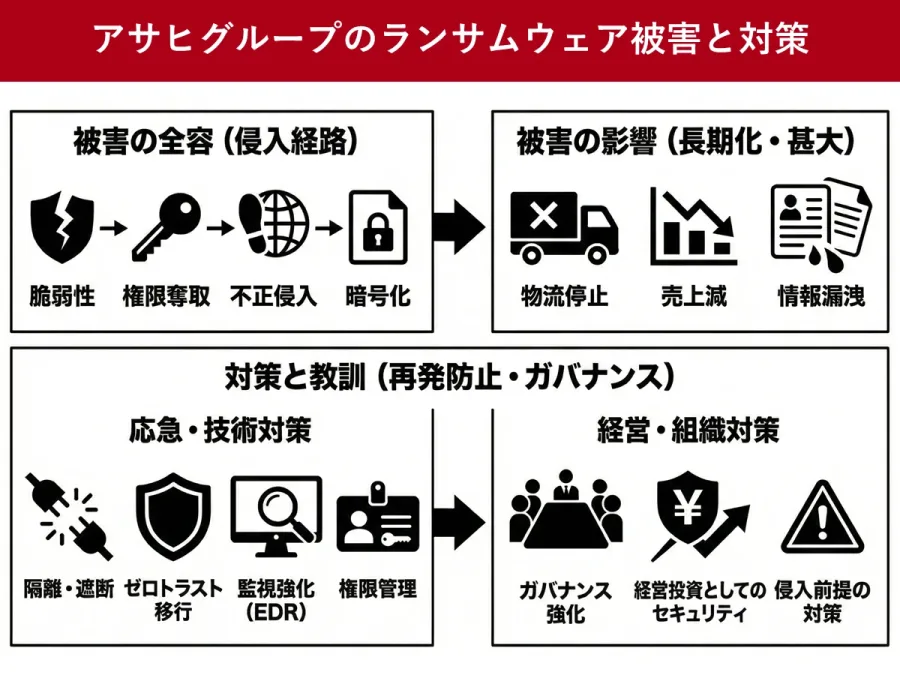
アサヒグループホールディングスの2025年11月27日および2026年2月18日の公式発表では、システム障害の発生からネットワーク遮断、侵入経路の調査、ランサムウェアによる暗号化までの経緯が明らかにされています。
2025年9月29日午前7時ごろにシステム障害が発生9月29日午前7時ごろ、アサヒグループのシステムで障害が発生しました。調査の過程で、ファイルが暗号化されていることが判明します。
同日午前11時ごろには、被害拡大を防ぐためネットワークを遮断し、データセンターを隔離しました。
この対応により、国内グループ会社の受注・出荷業務やお客様相談室などのコールセンター業務が停止。商品供給や顧客対応に大きな影響が生じました。
攻撃者は障害発生の約10日前から侵入していた特に注目されるのが、攻撃者の侵入時期です。
2026年2月18日の公式発表によると、攻撃者はシステム障害が発生する約10日前に、グループ内拠点に設置されたネットワーク機器を経由して内部ネットワークへ侵入していました。
その後、主要データセンターに侵入し、パスワードの脆弱性を突いて管理者権限を取得。不正利用したアカウントで内部ネットワークを探索し、主に業務時間外に複数のサーバーへの侵入や偵察を繰り返したとされています。
そして9月29日、ランサムウェアが一斉に実行され、ネットワークに接続していた複数のサーバーや一部のパソコン端末のデータが暗号化されました。
事件の経緯と関係する組織・システム| 主体・対象 | 本件との関係 | 確認された事実・影響 |
|---|---|---|
| アサヒグループホールディングス | グループ全体の統括 | 2025年9月29日に障害を公表。原因調査、復旧、再発防止策を推進。 |
| グループ内拠点のネットワーク機器 | 侵入経路 | 外部攻撃者が内部ネットワークへ侵入する際に経由した。 |
| 主要データセンター | 攻撃対象となった基幹システム | 管理者権限の不正取得やサーバーの暗号化が発生。 |
| アサヒビール・アサヒ飲料・アサヒグループ食品 | 事業への影響 | 受注・出荷システムが停止し、手作業での対応を実施。 |
| 個人情報保護委員会 | 個人情報保護に関する監督・報告先 | 2025年9月30日の速報など、段階的な報告が行われた。 |
この関係から分かるのは、今回の事件が一つのパソコンだけにとどまる問題ではなく、ネットワーク機器、データセンター、グループ会社の業務システムに連鎖したインシデントだったということです。
なお、攻撃の影響について、アサヒグループは日本国内で管理しているシステムに限られると説明しています。海外のシステムまで被害が広がったとする公表内容ではありません。
【侵入経路を検証】アサヒのサイバー攻撃はなぜ防げなかったのか
今回の事件で大きな問題となったのが、外部からの侵入を許したネットワーク機器と、管理者権限の不正取得です。
侵入の入口はグループ拠点のネットワーク機器アサヒグループの説明では、攻撃者はグループ内拠点のネットワーク機器を経由して内部ネットワークに侵入しました。
加えて、主要データセンターではパスワードの脆弱性を突かれ、管理者権限が奪われたとされています。
ここで重要なのは、ネットワークに侵入されただけでなく、内部システムを広範囲に調査できる権限まで不正取得されたことです。
管理者権限を奪われると、一般ユーザーのアカウントを悪用された場合よりも深刻な被害につながる可能性があります。今回も攻撃者による内部探索や複数サーバーへの侵入が行われたと説明されています。
VPNが攻撃の入口だったのか検索では「アサヒ サイバー攻撃 VPN」という関連情報も見られます。
しかし、公式発表が示しているのは、グループ内拠点のネットワーク機器を経由した侵入と、パスワードの脆弱性を突いた管理者権限の奪取です。
再発防止策としてリモートアクセスVPN装置の全面廃止が掲げられていますが、これだけを根拠に、特定のVPN製品やVPN装置そのものが最初の侵入口だったと断定することはできません。
侵入経路の特定と、再発防止のために廃止する仕組みは区別して理解する必要があります。
約10日間の潜伏が示すセキュリティー上の課題今回の事件で見逃せないのは、攻撃者がシステム障害の発生当日に突然侵入したわけではないことです。
約10日前から内部ネットワークに侵入し、業務時間外を中心に複数のサーバーを調査していたとされています。
これは、セキュリティー対策を単純な入口の防御だけで考えることの難しさを示しています。
外部からの不正アクセスを防ぐ仕組みに加え、侵入後の不審なアカウント利用、通常とは異なる通信、管理者権限の不自然な使用を検知する仕組みが必要です。
アサヒグループが2026年2月に発表したEDRの強化、ログ分析、監視・遮断の自動化などは、こうした侵入後の被害拡大を防ぐための対策として位置付けられます。
【個人情報漏えいのおそれ】2026年7月に対象228万9,000件へ拡大
今回の事件で、事業復旧と並んで注目されるのが個人情報への影響です。
アサヒグループホールディングスは2026年7月17日、追加調査と精査を踏まえ、漏えいのおそれがある個人情報の対象者、情報の内容、件数を見直したと発表しました。
漏えいのおそれがある個人情報の内訳2026年7月17日時点の公表内容は次のとおりです。
- お客様相談室に問い合わせをした人:約152万5,000件
- 祝電・弔電などの慶弔対応を実施した社外関係者:約11万7,000件
- 従業員・退職者:約10万7,000件
- 従業員・退職者の家族:約16万2,000件
- 取引先の役員・従業員、個人事業主とその従業員など:約37万8,000件
これらを合計すると、約228万9,000件になります。
対象者によって漏えいのおそれがある情報は異なる情報の種類も対象者によって違います。
お客様相談室に問い合わせをした人については、氏名、性別、住所、電話番号、メールアドレスが対象として示されています。
従業員や退職者については、氏名、生年月日、性別、住所、電話番号、メールアドレスなどが対象です。家族については、氏名、生年月日、性別が挙げられています。
また、2026年7月の見直しで新たに対象として整理された取引先関係者には、氏名、生年月日、性別、住所、電話番号、メールアドレスなどが含まれます。
ただし、公式発表では、すべての対象者の情報に記載された項目が全部含まれているわけではないと説明されています。
クレジットカード情報は対象に含まれていません。
「漏えいのおそれ」と「漏えいが確認された」は別の数字ここは特に誤解が生じやすい部分です。
約228万9,000件という数字は、実際にすべての情報が外部へ流出したと確認された件数ではありません。漏えいの可能性を完全には否定できない情報も、個人の権利利益を守り、二次被害を防止する観点から対象に含めた数字です。
一方、アサヒグループは2026年2月18日時点で、実際に漏えいが確認された個人情報として、従業員・退職者5,117件、取引先関係者など110,396件を公表しています。
単純に合計すると115,513件ですが、この数字と約228万9,000件は集計の性質が異なります。また、従業員の5,117件については、漏えいのおそれがある個人情報の対象にも含まれると説明されています。
したがって、両方の数字を足して被害件数とするのは適切ではありません。
なぜ2026年7月に対象範囲が見直されたのか2026年7月17日の発表で、アサヒグループは個人情報保護委員会との協議も踏まえ、対象範囲を改めて精査したと説明しています。
外部専門機関による調査では、データセンターのサーバー内に保管されていた個人情報について、データが外部に流出した事実は確認されていませんでした。
しかし、漏えいの可能性を完全には否定できない情報まで対象から除外すると、本人への注意喚起や二次被害防止が不十分になる可能性があります。
そのため、同社は個人の権利利益保護と関係法令を踏まえ、漏えいのおそれの範囲を広げる形で見直しました。
これは、約228万9,000件すべてのデータがインターネット上に公開されたという意味ではありません。実際の流出確認と、予防的に対象とする情報の範囲を分けて理解する必要があります。
【二次被害は発生した?】不正利用の状況と個人情報保護委員会への報告
個人情報の漏えいが懸念される場合、次に気になるのは、流出した情報が悪用されていないかという点です。
2026年7月17日時点で不正利用などの二次被害は確認されずアサヒグループの2026年7月17日付発表では、漏えいのおそれがある対象者に順次通知していることに加え、発表時点で不正利用などを含む二次被害の事実は確認されていないと説明されています。
ただし、これは不正利用の可能性が将来にわたって完全になくなったという意味ではありません。
氏名、住所、電話番号、メールアドレスなどが悪用されると、企業や取引先を装った詐欺メール、偽の問い合わせ、なりすまし連絡などにつながる可能性があります。
特に、アサヒグループや取引先を名乗る連絡が届いた場合は、メール内のリンクや添付ファイルを不用意に開かず、公式に確認できる連絡先を使うことが大切です。
個人情報保護委員会への報告経緯個人情報保護委員会への報告も段階的に実施されています。
- 2025年9月30日:攻撃発生翌日に速報を提出。
- 2025年10月8日:インターネット上で流出の疑いがある情報を確認したことを続報として報告。
- 2025年11月26日:漏えいのおそれについて確報を提出。
- 2025年12月10日:新たに流出の疑いがある情報を確認したことを追加報告。
さらに2026年7月の対象範囲の見直しでは、個人情報保護委員会との協議を踏まえた精査が行われています。
ここで注意したいのは、委員会への報告が行われたことと、同委員会が企業のすべての再発防止策を認定したことは別だという点です。報告・協議の事実から、行政機関による対策完了のお墨付きまで推測することはできません。
個人情報に関する問い合わせ窓口の現状アサヒグループが設置していたサイバー攻撃関連の個人情報問い合わせ窓口は、2026年9月30日をもって受付を終了しています。
一方、個人情報の開示請求や削除請求については、別の専用窓口が案内されています。
2026年11月時点で公式案内に掲載されている連絡先は次のとおりです。
- 窓口名:アサヒグループ個人情報開示等請求受付窓口
- 電話番号:0120-201-628
個人情報に関する通知を受け取った人は、通知内容を確認し、必要な問い合わせや請求を公式窓口で行うことが重要です。
【再発防止策】ゼロトラスト・VPN廃止・ガバナンス改革で何が変わる?
アサヒグループは2026年2月18日、サイバー攻撃の再発防止策とガバナンス体制の強化を公表しました。
対策の特徴は、単にセキュリティーソフトを追加するだけではなく、ネットワーク構成、端末管理、アカウント権限、監視体制、経営上の管理責任まで見直す点にあります。
リモートアクセスVPN装置の全面廃止今回の攻撃を受け、アサヒグループはネットワーク機器からの再侵入を防ぐため、リモートアクセスVPN装置の全面廃止を再発防止策として掲げました。
また、不正アクセスの可能性がある古い通信経路を排除するため、通信経路の再構築や、外部侵入リスクを抱えるデバイスの全面廃止も盛り込まれています。
重要なのは、特定の機器だけを交換するのではなく、ネットワーク全体の接続方法を再設計することです。
ゼロトラストセキュリティへの完全移行今回の攻撃では、ゼロトラストモデルへの移行前だった一部の従業員用パソコン端末が暗号化され、端末情報の一部が窃取されたことも確認されています。
ゼロトラストとは、社内ネットワークだから安全、社外ネットワークだから危険という従来型の考え方に依存せず、すべてのユーザーや端末、接続についてアクセスごとに認証・認可を行うセキュリティーモデルです。
アサヒグループは、ゼロトラストモデルに対応した専用パソコン端末への完全移行を掲げています。
この仕組みでは、仮に一つの端末やアカウントが侵害されても、他のシステムや端末へ被害が広がりにくい環境を目指します。
EDR・ログ分析・脅威検知の強化技術面では、EDRの設定強化やログ分析システムの整備、セキュリティー監視と遮断の自動化などが発表されています。
EDRとは、パソコンやサーバーなどの端末で発生する不審な挙動を検知し、被害の拡大を防ぐための仕組みです。
また、第三者による侵入テストであるペネトレーションテストや、攻撃者の活動を探すスレットハンティングも継続的に実施する方針です。
これらの対策は、侵入を完全にゼロにすることだけでなく、侵入された場合にも異常を早期発見し、被害を限定することを目的としています。
ガバナンスと内部統制の強化今回の発表で特に重要なのが、情報セキュリティーを経営上の最重要リスクの一つとして扱う方針です。
アサヒグループは、従来のサイバーセキュリティー基準やリスク管理体制をさらに強化するとともに、次のようなガバナンス改革を掲げています。
- 情報セキュリティーを管轄する独立組織の設置。
- 情報セキュリティーを担当する専任役員の設置。
- 情報セキュリティー委員会によるリスクの可視化と対策の監視。
- 情報管理・情報セキュリティー規程の改定と監査強化。
- 取締役会によるサイバーセキュリティーの監視・監督機能の強化。
- 従業員向けセキュリティー教育と実践的な訓練の継続。
加えて、バックアップ体制の強化、復旧手順の定期的な見直し、訓練の実施など、事業継続計画の改善も盛り込まれています。
こうした施策が実効性を持つかどうかは、計画を発表しただけでは判断できません。今後は実際の運用状況、第三者による検証、監査結果、取締役会への報告などが重要な評価材料になります。
【プロの結論】アサヒのサイバー攻撃から読み解く企業セキュリティーの本質
今回のアサヒグループの事件から読み取れるのは、企業のサイバーセキュリティーを外部からの侵入防止だけで評価することには限界があるということです。
1. 侵入を防ぐ対策と侵入後に止める対策は両方必要攻撃者は障害発生の約10日前から内部ネットワークに侵入し、管理者権限を不正取得したうえで複数のサーバーを調査していました。
この経緯は、ファイアウォールやVPNなどの入口対策だけでは十分ではないことを示しています。
端末単位の監視、アクセス権限の最小化、不審な通信の検知、ネットワーク分離を組み合わせる必要があります。
2. 個人情報の保護は流出確認だけで終わらない2026年7月の約228万9,000件という数字は、すべての情報が実際に盗まれたという意味ではありません。
それでも、漏えいの可能性を否定できない情報を広く対象とすることは、本人への通知や二次被害防止という観点で重要です。
企業には、実際に流出した情報の調査だけでなく、影響を受ける可能性がある人への説明、問い合わせ対応、継続的なリスク管理が大切です。
3. システムの復旧と企業への信頼回復は別問題物流が正常化しても、個人情報の管理や情報セキュリティーへの信頼が自動的に回復するわけではありません。
今回の事件では、受注・出荷業務の復旧に加え、漏えいのおそれのある対象者の追加整理や、経営レベルのガバナンス改革まで必要になりました。
企業の復旧を評価する際には、システムが動いているかだけでなく、情報管理、説明責任、監査、再発防止策が継続的に機能しているかを見る必要があります。
アサヒの事例は、サイバー攻撃対策がIT部門だけの仕事ではなく、経営・事業継続・顧客保護を一体で考えるべき課題であることを示しています。
【アサヒのサイバー攻撃現在】に関するよくある質問(FAQ)
Q1:アサヒのサイバー攻撃は2026年11月現在も続いていますか?
A1:2025年9月29日に発生した攻撃によるシステム障害については、受注・出荷システムが2025年12月に再開し、物流業務全体も2026年2月までに正常化しています。攻撃そのものが現在も続いているとする公式発表は確認できません。一方、個人情報の調査や再発防止策は別の課題として続いています。
Q2:アサヒのサイバー攻撃で個人情報は何件漏えいしましたか?
A2:2026年7月17日時点で、漏えいのおそれがある個人情報は約228万9,000件です。一方、2026年2月18日時点で実際に漏えいが確認された個人情報は、従業員・退職者5,117件、取引先関係者など110,396件と公表されています。両者は異なる区分であり、約228万9,000件すべてが流出したわけではありません。
Q3:クレジットカード情報も漏えいしたのでしょうか?
A3:アサヒグループの2026年7月17日付発表では、漏えいのおそれがある個人情報にクレジットカード情報は含まれていないと説明されています。
Q4:アサヒのサイバー攻撃の侵入経路は何ですか?
A4:グループ内拠点のネットワーク機器を経由して内部ネットワークに侵入し、主要データセンターでパスワードの脆弱性を突いて管理者権限を取得したとされています。具体的な侵入日時や機器の詳細までは公表内容から特定できません。
Q5:アサヒビールやアサヒ飲料の出荷は通常に戻っていますか?
A5:受注・出荷システムは2025年12月に再開し、配送リードタイムも2026年2月までに通常化しました。ただし、商品ごとの取り扱い状況まで一律に同じとは限らないため、個別商品の供給については販売店や公式の商品案内で確認する必要があります。
Q6:漏えいのおそれがある人には通知されますか?
A6:アサヒグループは、対象者に順次通知していると発表しています。心当たりがある場合は、企業を装った不審なメールや電話に注意し、公式の問い合わせ窓口で確認してください。
Q7:アサヒグループはどのような再発防止策を実施していますか?
A7:VPN装置の全面廃止、ゼロトラスト対応端末への完全移行、EDRの強化、ネットワーク分離、ログ分析と監視の自動化、アカウント管理の強化、情報セキュリティー委員会の設置などを再発防止策として掲げています。
アサヒグループホールディングスのサイバー攻撃は、2025年9月29日に発生したランサムウェアによる大規模なシステム障害でした。
2026年11月2日現在、受注・出荷システムは2025年12月に再開し、物流業務全体も2026年2月までに正常化しています。その意味では、事業面の復旧は大きく進みました。
しかし、2026年7月17日の追加調査によって、漏えいのおそれがある個人情報は約228万9,000件に見直されています。これは実際に流出が確認された件数とは異なりますが、顧客、従業員、家族、取引先関係者など幅広い人々に関係する問題です。
再発防止については、ゼロトラストへの移行、VPN装置の廃止、EDRや監視システムの強化、経営レベルのガバナンス改革などが掲げられています。
今後の評価で重要になるのは、これらの施策が計画にとどまらず、実際の運用や監査を通じて継続的に機能しているかどうかです。
アサヒのサイバー攻撃は、物流の復旧だけで終わった事件ではありません。個人情報を守り、再び同じ被害を起こさないための企業統治とセキュリティー改革が、引き続き問われています。